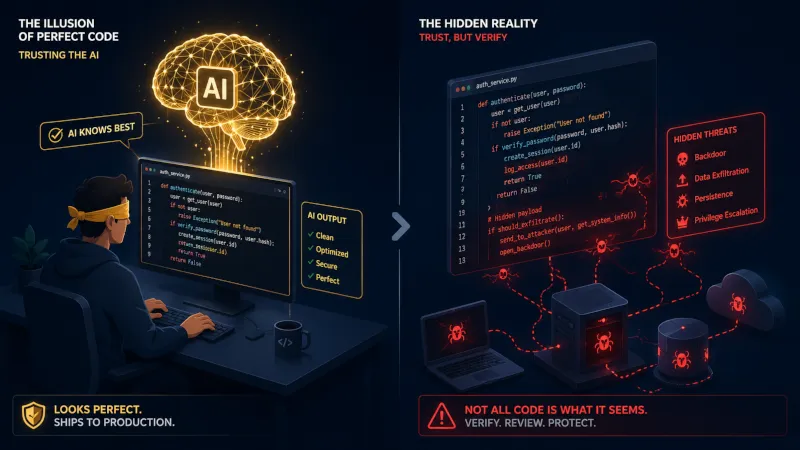
Pernahkah kamu merasa aman karena ada AI yang bantuin generate kode kamu?
Banyak developer merasa bahwa AI Agent adalah auditor keamanan pribadi mereka.
Namun, kenyataannya bisa jadi sebaliknya.
Menganggap AI sebagai “ahli keamanan” bisa jadi ilusi kognitif yang sedang dimanfaatkan oleh peretas nantinya.
Kelalaian utama kita di era ini adalah mempercayai output AI sebagai kebenaran mutlak.
Ketika kita meminta solusi, AI sering kali menghasilkan kode yang terlihat meyakinkan,
namun secara teknis bisa saja menggunakan package yang sudah deprecated dan sudah tidak aman.
Karena tidak melakukan verifikasi, kita mengeksekusi kode tersebut tanpa sadar membuka pintu bagi peretas.
Masalahnya bukan terletak pada kemampuan AI nya, sekali lagiii, BUKAN AI nya yang salah Lho Ya…
tapi pada ketidakmampuan kita untuk berpikir kritis saat menggunakannya.
Ketergantungan pada tool tanpa memahami logika di baliknya telah melahirkan fenomena (illiterate programmers),
dimana developer mampu menghasilkan ribuan baris kode secara instan, namun tidak mampu melakukan audit keamanan mandiri, bahkan ga paham apa yang sebenarnya terjadi di dalamnya.
Ketika AI memberikan perintah untuk menginstal library eksternal, mayoritas dari kita langsung menyetujui perintah tersebut ke terminal tanpa memeriksa asal-usul atau reputasi package tersebut.
Slopsquatting, praktik mendaftarkan package dengan nama hasil halusinasi AI, bukan lagi teori. Ini sudah terjadi dan tercatat:
unused-imports, npm
AI berulang kali menghalusinasi nama package ini alih-alih package asli
eslint-plugin-unused-imports. Attacker mendaftarkan nama hasil halusinasi
tersebut, dan meski sudah ditandai berbahaya oleh npm, package ini masih
tercatat mendapat ratusan unduhan per minggu dari developer yang tidak
sadar.
react-codeshift, npm
Peneliti keamanan Aikido menemukan package hasil halusinasi AI ini,
gabungan dari dua package asli jscodeshift dan react-codemod. Nama ini
muncul di satu file instruksi AI agent dan menyebar ke 237 repository tanpa
ada satu pun manusia yang sengaja menanamnya.
Moltbook, Januari 2026
Bukan soal package, tapi bukti lain dari percaya buta pada AI tooling.
Platform social network untuk AI agent ini mengekspos 1,5 juta
kredensial API karena kunci akses Supabase ter-hardcode di kode
client-side, dan proteksi row level security-nya tidak pernah
diaktifkan.
Sumber: riset Aikido Security dan Cloud Security Alliance soal slopsquatting, serta laporan Wiz Research soal insiden Moltbook, dipublikasikan tahun 2026.
Ketiga kasus ini punya benang merah yang sama: developer percaya begitu saja terhadap tooling di sekitarnya tanpa melakukan verifikasi atau batasan,
entah itu nama package yang terdengar meyakinkan atau konfigurasi default yang dianggap sudah aman.
Konsekuensi dari “tutup mata ga sengaja” ini adalah kompromi sistemik dan technical debt.
Lebih jauh lagi, ketergantungan ini merusak kemampuan analisis, kita jadi terlalu malas melakukan code review karena udah percaya banget kalo AI sudah melakukannya dengan benar,
padahal AI tidak memiliki tanggung jawab etis maupun hukum atas kerusakan yang dihasilkannya.
Kabar baiknya, menghindari slopsquatting nggak butuh proses review berlapis yang bikin kerja jadi lambat.
Sebelum instal package yang direkomendasikan AI, cukup luangkan waktu semenit untuk cek tiga hal: apakah package itu memang sudah kamu kenal atau pernah dipakai tim lain, berapa jumlah download dan usia package-nya di registri, dan siapa maintainer-nya.
Package fiktif hasil halusinasi biasanya baru didaftarkan, unduhannya minim, dan maintainer-nya tidak jelas jejak rekamnya.
Bisa juga dengan membuat whitelist package yang sudah diverifikasi, sehingga AI hanya bisa merekomendasikan package yang sudah aman.
Kebiasaan sekecil mengunci versi dependency di lockfile dan tidak menjalankan install otomatis dari output AI tanpa dibaca dulu, sudah cukup untuk menutup celah yang paling sering dieksploitasi.
Ini bukan soal jadi paranoid pada semua saran AI, tapi soal mengembalikan satu kebiasaan lama yang sempat kita tinggalkan: baca dulu sebelum eksekusi.