Kita sering mendengar mantra ini di ruang rapat atau stand-up meeting: “Kejar MVP dulu, keamanan bisa belakangan.” Rasanya logis, kan? Kita ingin memvalidasi ide secepat mungkin. Namun, kenyataannya, MVP yang “telanjang” justru sering jadi sasaran empuk bot yang memindai internet secara membabi buta setiap detik.
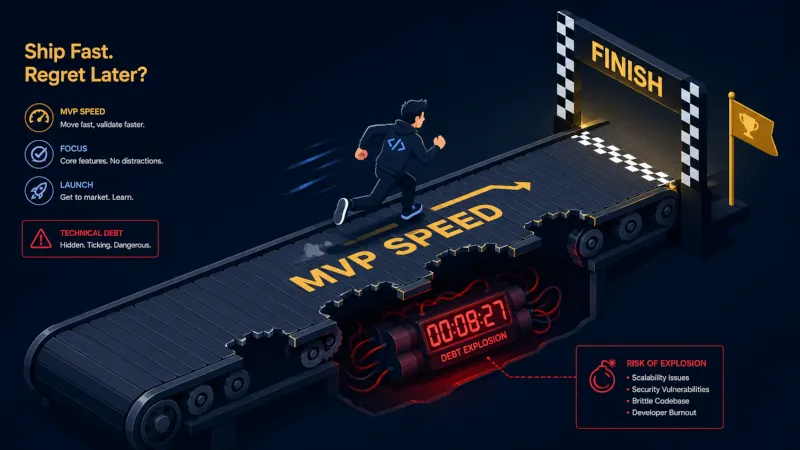
Kelalaian terbesar kita di fase MVP adalah menganggap keamanan sebagai “fitur tambahan” yang bisa dipasang nanti.
Kita sering membiarkan konfigurasi default basis data, menggunakan secret yang lemah, atau bahkan mematikan security middleware demi mempercepat deployment.
Kita berjanji pada diri sendiri, “Nanti kalau sudah production beneran, baru kita pasang security.”
Padahal, attacker tidak peduli target rilis, mereka tidak peduli fase MVP atau full-scale product.
Bagi mereka, open endpoint is playground.
Masalahnya, banyak developer terjebak dalam bias hyperbolic discounting, lebih mementingkan kenyamanan instan seperti rilis fitur cepat,
daripada mengantisipasi risiko bencana keamanan di masa depan yang dianggap abstrak.
Seringkali, fitur “keamanan tambahan” yang kita tunda justru menjadi bagian paling sulit untuk diintegrasikan nanti.
Mengamankan aplikasi di tengah jalan jauh lebih mahal dan berisiko dibandingkan membangunnya dengan prinsip keamanan dari awal.
Selain itu, ada kelalaian sistemik di mana kita mengasumsikan data di fase MVP adalah “data sampah”, padahal bisa saja ada data sensitif di situ.
Banyak kasus data breach justru terjadi bukan karena serangan yang canggih.
CISA, Mei 2026
Seorang kontraktor CISA membuat repositori GitHub publik bernama
“Private-CISA” pada November 2025, awalnya untuk sinkronisasi file pribadi
antar perangkat kerja. Secret scanning dimatikan, kredensial plain text dan
token AWS GovCloud dibiarkan tertumpuk selama enam bulan sampai ditemukan
peneliti keamanan GitGuardian, berisi lebih dari 800 MB data sensitif.
Studi Global, Februari 2026
Riset Mysterium VPN menemukan hampir 5 juta web server di seluruh dunia
membocorkan metadata direktori .git akibat kesalahan konfigurasi saat
deployment. Sekitar 252.000 di antaranya membocorkan file .git/config
berisi kredensial aktif, cukup untuk memberi attacker peta lengkap
infrastruktur aplikasi.
Sumber: laporan GitGuardian dan liputan Krebs on Security soal insiden CISA, serta riset Mysterium VPN yang dipublikasikan Cyber Press, keduanya tahun 2026.
Dua kasus ini punya pola yang sama: bukan kegagalan teknis yang rumit, tapi keputusan “nanti aja diberesin” yang tidak pernah benar-benar dibereskan.
Repositori yang niatnya sementara, konfigurasi default yang tidak pernah dicek ulang selama rilis awal yang terburu-buru, semuanya berawal dari alasan yang sama seperti mantra “kejar MVP dulu” di atas.
Saat aplikasi yang “hanya MVP” ini ternyata sukses dan banyak user, kamu justru dihadapkan pada technical debt yang menyulitkan.
Kamu tidak hanya harus scaling fitur, tapi juga harus membedah ulang seluruh arsitektur untuk menambal celah yang kamu buka saat terburu-buru dulu.
Dalam skenario terburuk, kamu harus menutup aplikasi saat sedang growth demi memperbaiki keamanan, yang secara langsung dapat merusak momentum bisnis kamu.
Kabar baiknya, mengamankan MVP bukan berarti kamu harus menunda peluncuran demi security review berminggu-minggu.
Dua kasus di atas sama sama gagal bukan karena butuh sistem keamanan yang canggih, tapi karena satu langkah paling dasar yang dilewatkan: proteksi bawaan yang sebenarnya sudah tersedia,
tapi tidak pernah diaktifkan.
Row level security di database kamu, secret scanning di repository kamu, file .gitignore yang benar sebelum deploy,
semuanya cuma butuh beberapa menit untuk diaktifkan, jauh lebih murah dibanding harga yang harus dibayar setelah insiden terjadi.
MVP yang aman bukan MVP yang lambat, MVP yang aman adalah MVP yang tidak meninggalkan pintu terbuka hanya karena kamu berjanji akan menutupnya nanti.