Ketidakpedulian Sistemik
Menganggap aplikasi internal atau staging tidak akan dilirik peretas, padahal bot pemindai memantau setiap detik tanpa pandang bulu.
Kita sering mendengar developer berkata, “Aplikasi gue kan cuma proyek kecil,” atau “Siapa juga yang mau nge-hack aplikasi internal perusahaan gue?” Kalimat ini adalah gerbang awal dari bencana keamanan.
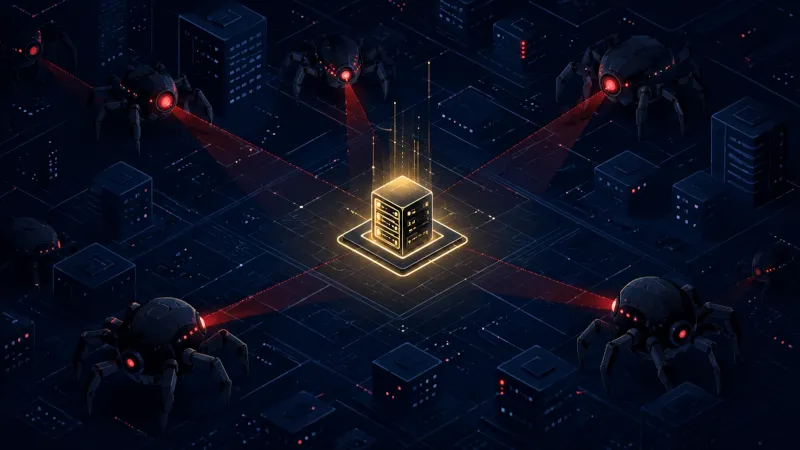
Kita menganggap bahwa selama URL aplikasi tidak tersebar luas, ia aman, ini yang disebut security by obscurity. Padahal di dunia internet modern, peretas tidak lagi mencari target secara manual. Mereka mengerahkan bot otomatis yang memindai seluruh IP range publik setiap detik, 24 jam nonstop, mencari celah sekecil apa pun.
Masalah utamanya bukan pada AI, bukan pada bahasa pemrograman, atau framework yang kamu pakai. Akar masalahnya ada pada budaya buta keamanan yang sudah mengakar jauh sebelum era AI dimulai. Kita sering merasa bahwa menulis kode yang jalan adalah satu satunya indikator keberhasilan, sementara keamanan dianggap beban administratif yang menghambat kecepatan delivery.
Ketergantungan buta pada asisten AI, di mana developer menghasilkan ribuan baris kode tanpa memahami logika di baliknya, hanyalah akselerator dari kebiasaan buruk yang sudah lama ada. Ketika AI merekomendasikan package atau library yang ternyata fiktif, developer yang tidak punya insting keamanan akan langsung memasangnya tanpa verifikasi. Insiden semacam ini bukan sekadar kegagalan LLM, melainkan kegagalan developer dalam menerapkan skeptisisme teknis.
Pola kesalahan kita sangat mendasar dan berulang.
Ketidakpedulian Sistemik
Menganggap aplikasi internal atau staging tidak akan dilirik peretas, padahal bot pemindai memantau setiap detik tanpa pandang bulu.
Obsesi Kecepatan
Mindset bahwa rilis fitur lebih bernilai daripada integritas sistem, sehingga validasi input dikorbankan demi mengejar deadline.
Buta Konsekuensi
Tidak sadar bahwa insiden siber adalah kelalaian yang mahal: hancurnya reputasi, tuntutan hukum, hingga kerugian finansial yang sulit dipulihkan.
Ketidaktertarikan Belajar
Menganggap keamanan urusan tim security, padahal itu tanggung jawab setiap orang yang menulis satu baris kode pun.
Sejarah mencatat bahwa banyak perusahaan besar yang sistemnya jebol bukan karena serangan tingkat tinggi, melainkan karena kebiasaan sepele yang dibiarkan menumpuk.
GitHub, Mei 2026
Ribuan repositori internal GitHub dicuri setelah satu perangkat karyawan disusupi lewat ekstensi VS Code populer yang sempat dibajak selama kurang dari satu jam di marketplace resmi. Bukan hacking canggih, workspace developer yang jadi titik masuk paling rentan.
Moltbook, Januari 2026
Platform social network untuk AI agent ini mengekspos 1,5 juta kredensial API karena database production-nya bisa diakses siapa saja: kunci akses Supabase ter-hardcode di kode client-side, dan proteksi row level security-nya tidak pernah diaktifkan.
Sumber: pernyataan resmi GitHub dan laporan investigasi Wiz Research, keduanya dipublikasikan tahun 2026.
Dua kasus ini punya benang merah yang sama. Bukan bug eksotis di bahasa pemrograman, melainkan basic security hygiene yang dilewatkan karena kelalaian: ekstensi yang dipasang tanpa verifikasi, konfigurasi default yang tidak pernah dicek ulang. Bagi peretas, mereka tidak butuh pintu megah untuk masuk. Mereka hanya menunggu saat kita lengah karena merasa “sudah pakai alat canggih” atau “yang penting cepat selesai”.
Konsekuensi dari kelalaian ini nyata dan mahal, bukan cuma di atas kertas. Repositori GitHub yang dicuri berakhir dijual di forum cybercrime dengan harga awal puluhan ribu dolar. Kredensial Moltbook yang bocor cukup untuk menyamar sebagai agent siapa pun di platform itu, termasuk akun akun dengan reputasi tinggi, dan berpotensi menjalar ke layanan pihak ketiga lain yang terhubung lewat API key yang sama.
Di luar dua kasus itu, pola konsekuensinya selalu mirip: kepercayaan pengguna yang dibangun bertahun tahun runtuh dalam hitungan jam setelah berita bocor, tim engineering dipaksa lembur untuk post mortem darurat, dan reputasi perusahaan yang sulit dipulihkan meski insidennya sudah ditutup.
Nggak juga.
Kabar baiknya, kamu tidak perlu jadi security expert dalam semalam untuk keluar dari empat pola kelalaian di atas. Kedua insiden yang kita bahas tadi gagal bukan karena butuh tim security bersertifikat, tapi karena satu langkah dasar yang terlewat: cek dulu sebelum pasang, aktifkan proteksi default yang memang sudah disediakan platform, jangan asumsikan “masih kecil jadi aman”. Itu bukan skill langka, itu kebiasaan yang bisa dilatih pelan pelan.